Burp Suite برای مبتدیان
معرفی Proxy، Repeater، Intruder و Scanner، و مراحل راهاندازی اولیهی Burp Suite برای شروع تست نفوذ وب.

Burp Suite چیست؟
Burp Suite مجموعهای از ابزارهای تست امنیت وب است که توسط PortSwigger توسعه داده میشود و استاندارد صنعتی برای تست نفوذ اپلیکیشنهای وب محسوب میشود. ایدهی اصلیش این است که بین مرورگر و سرور بنشیند، ترافیک را رهگیری کند، و به شما اجازه بدهد قبل از اینکه یک مهاجم واقعی این کار را بکند، نقاط ضعف را پیدا کنید.
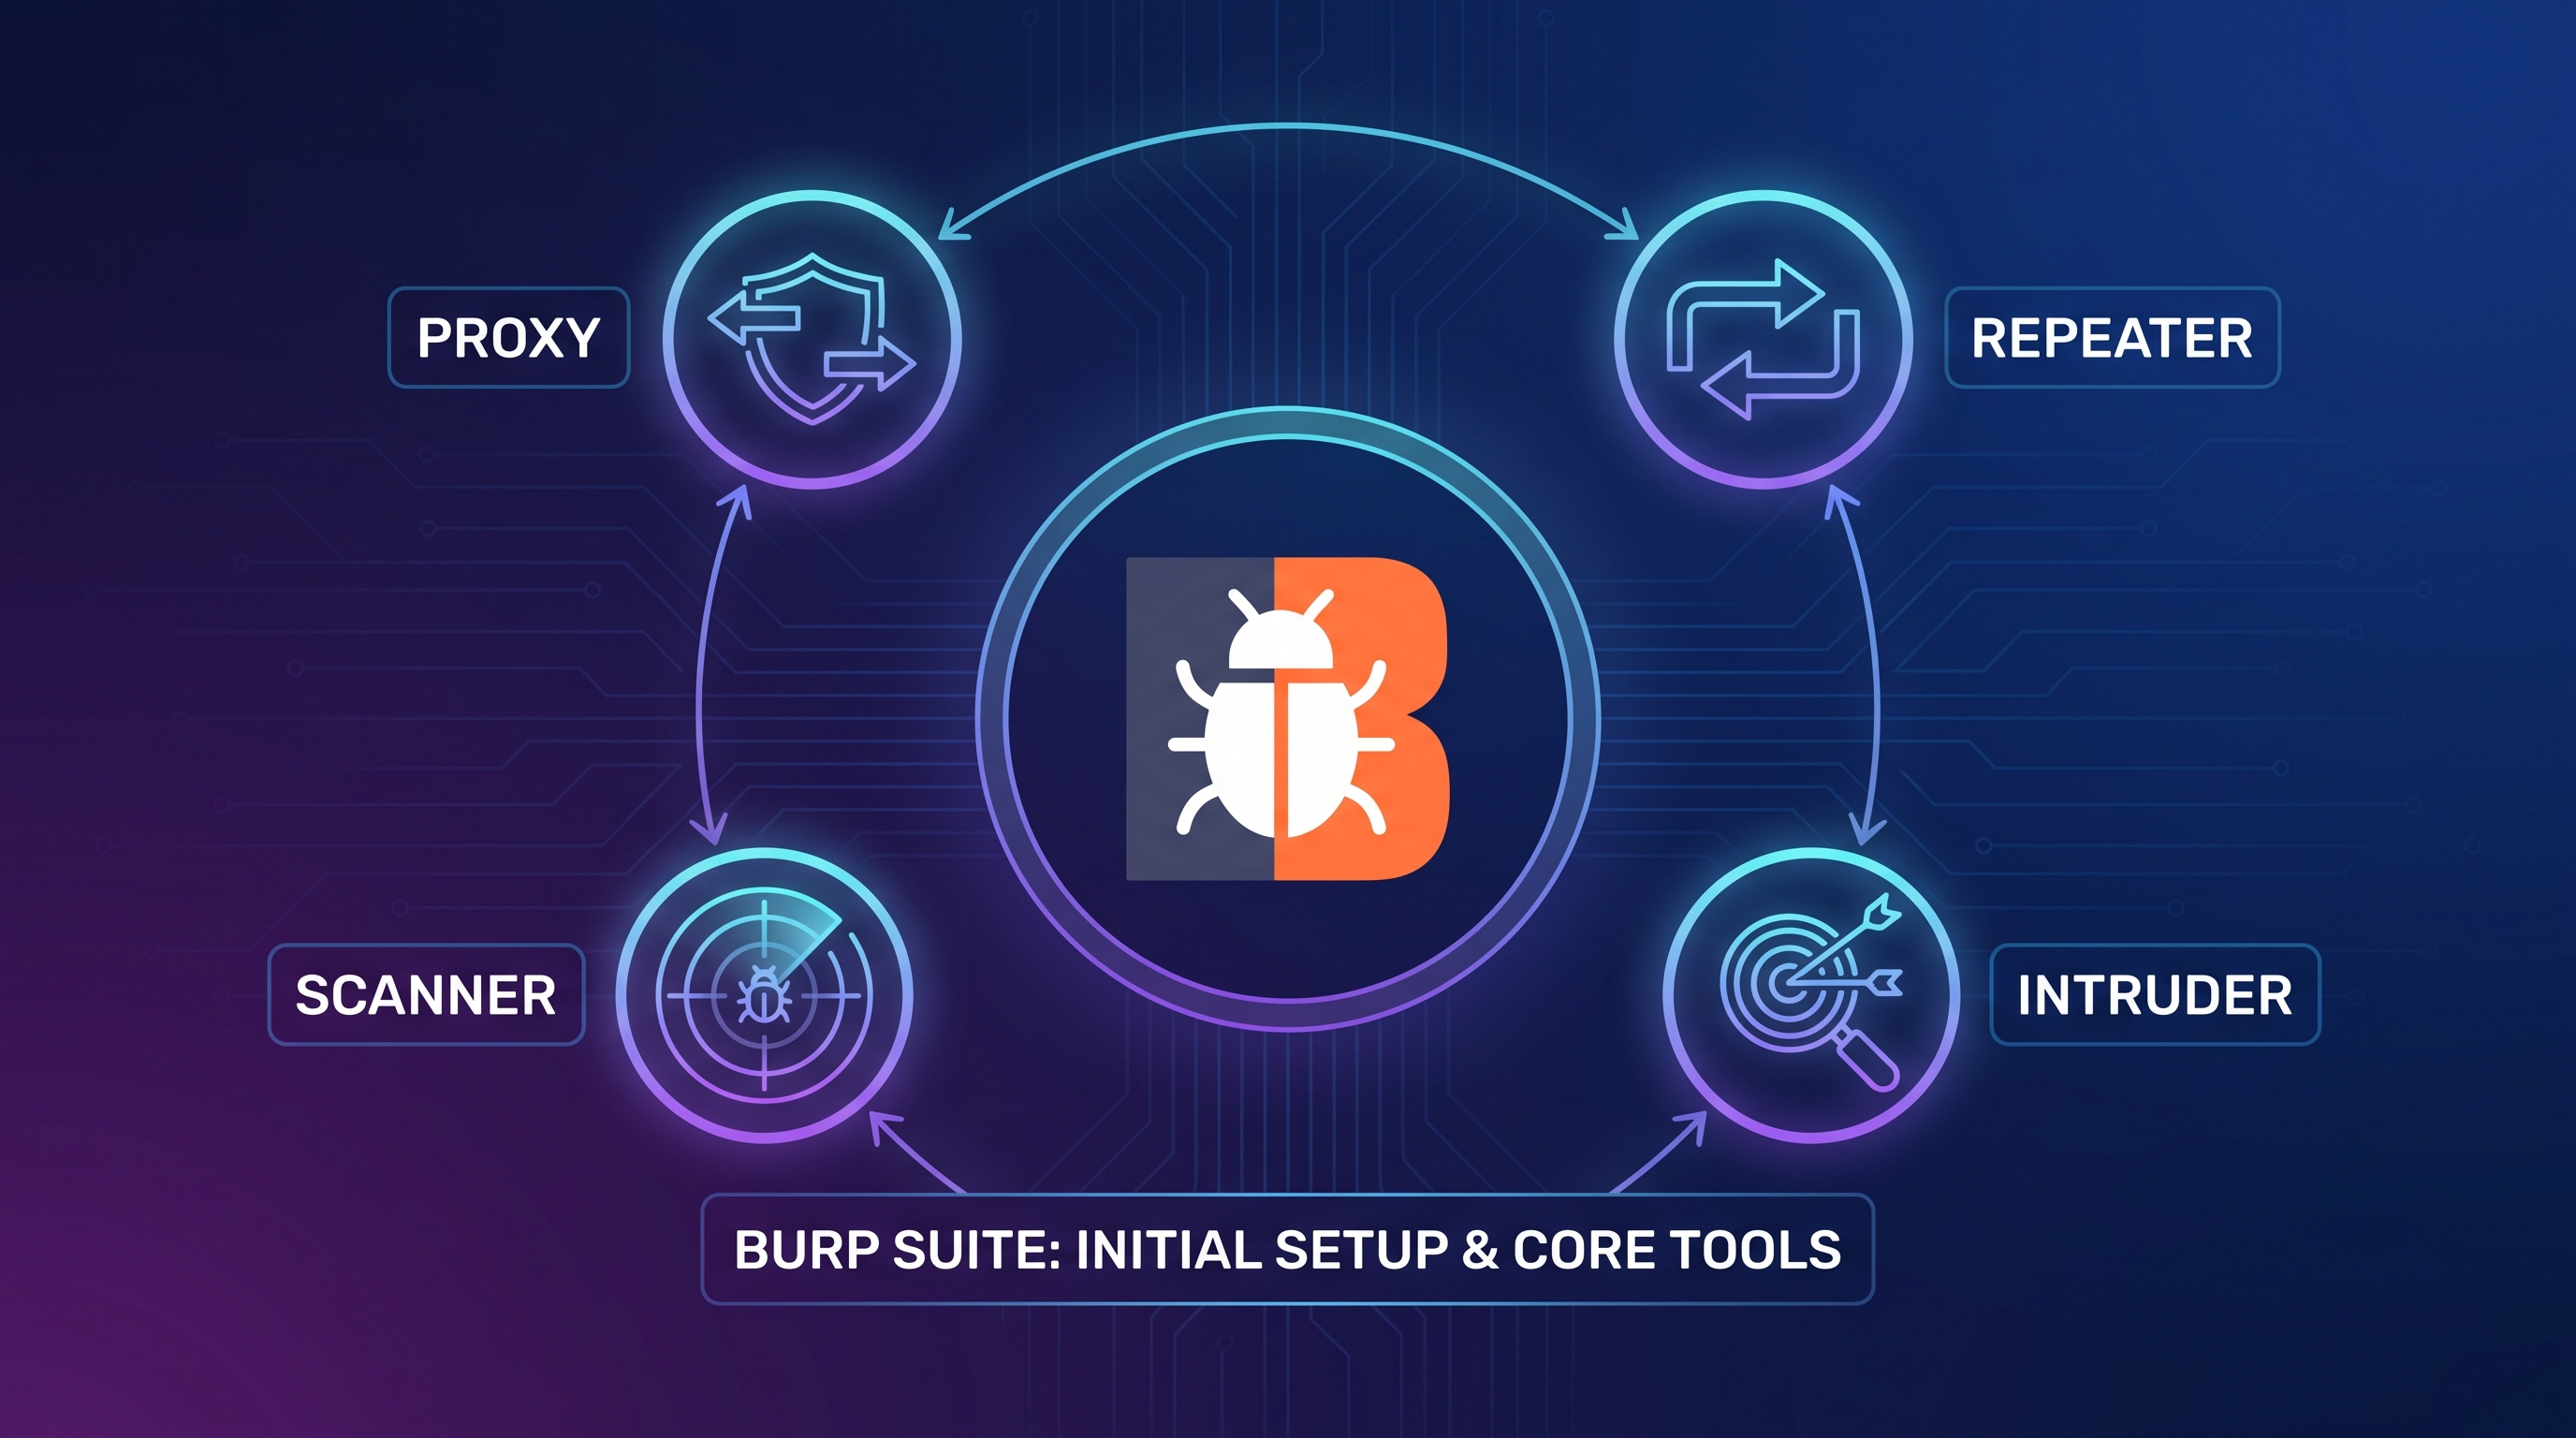
اجزای اصلی
Proxy: قلب Burp Suite. تمام درخواستها و پاسخهای بین مرورگر و اپلیکیشن را رهگیری میکند تا بتوانید لحظهبهلحظه ببینیدشان.
Repeater: یک درخواست را میگیرید، دستکاریش میکنید، و دوباره میفرستید — عالی برای تست دستی اینکه اپلیکیشن با ورودیهای مختلف چطور رفتار میکند.
Intruder: تستهای خودکار با payload های قابل تنظیم؛ برای پیدا کردن الگوهای آسیبپذیری بهصورت سیستماتیک.
Scanner (نسخهی Professional): خزش و ممیزی خودکار همزمان، برای پیدا کردن آسیبپذیریهای شناختهشده بدون تست دستی هر مسیر.
راهاندازی اولیه
برای شروع کار بهعنوان یک مبتدی:
- نسخهی Community (رایگان) یا Professional را نصب کنید
- تنظیمات پروکسی مرورگر را طوری تغییر بدهید که ترافیک از Burp عبور کند
- گواهی CA خود Burp را نصب کنید تا بتوانید ترافیک HTTPS رمزنگاریشده را هم ببینید، نه فقط HTTP
- یک scope مشخص تعریف کنید تا فقط روی اپلیکیشن هدف تمرکز کنید (نه هر سایتی که باز میکنید)
روند کار معمول
یک تست معمول با Burp این مراحل را دارد:
- نقشهبرداری از سطح حمله (پیدا کردن همهی route ها و پارامترها)
- تحلیل قابلیتها و شناسایی بخشهای پرریسک
- تست احراز هویت، مدیریت سشن، و کنترل دسترسی
- بررسی اعتبارسنجی ورودی روی تکتک پارامترها
- ثبت یافتهها در قالب یک گزارش قابلپیگیری
چرا مهم است؟
این رویکرد سیستماتیک، تست امنیتی را از یک کاوش پراکنده و شانسی، به یک فرآیند قابل تکرار و مستندشده تبدیل میکند — همان چیزی که فرق بین «حدس زدن» و «تست کردن واقعی» را میسازد.
جمعبندی
اگر تازه وارد دنیای تست نفوذ وب شدهاید، بهترین نقطهی شروع این است که Proxy را راه بیندازید، یک اپلیکیشن (با اجازهی صریح، مثلاً یک محیط تمرینی مثل PortSwigger Web Security Academy) را مرور کنید، و رفتار Repeater روی چند درخواست ساده را دستی امتحان کنید. بقیهی ابزارها با تمرین جا میافتند.